 AI
أهمية الأمن السيبراني لشركتك: كلفة الاختراق وقائمة حماية من 10 نقاط
كم يكلّف اختراق البيانات في 2026، وما الذي يوجبه نظام حماية البيانات الشخصية خلال 72 ساعة، وأي ضوابط الهيئة الوطنية للأمن السيبراني تُلزم الشركات الصغيرة والمتوسطة، مع قائمة حماية من 10 نقاط ومثال توضيحي للكلفة بالريال.
أبرز النقاط
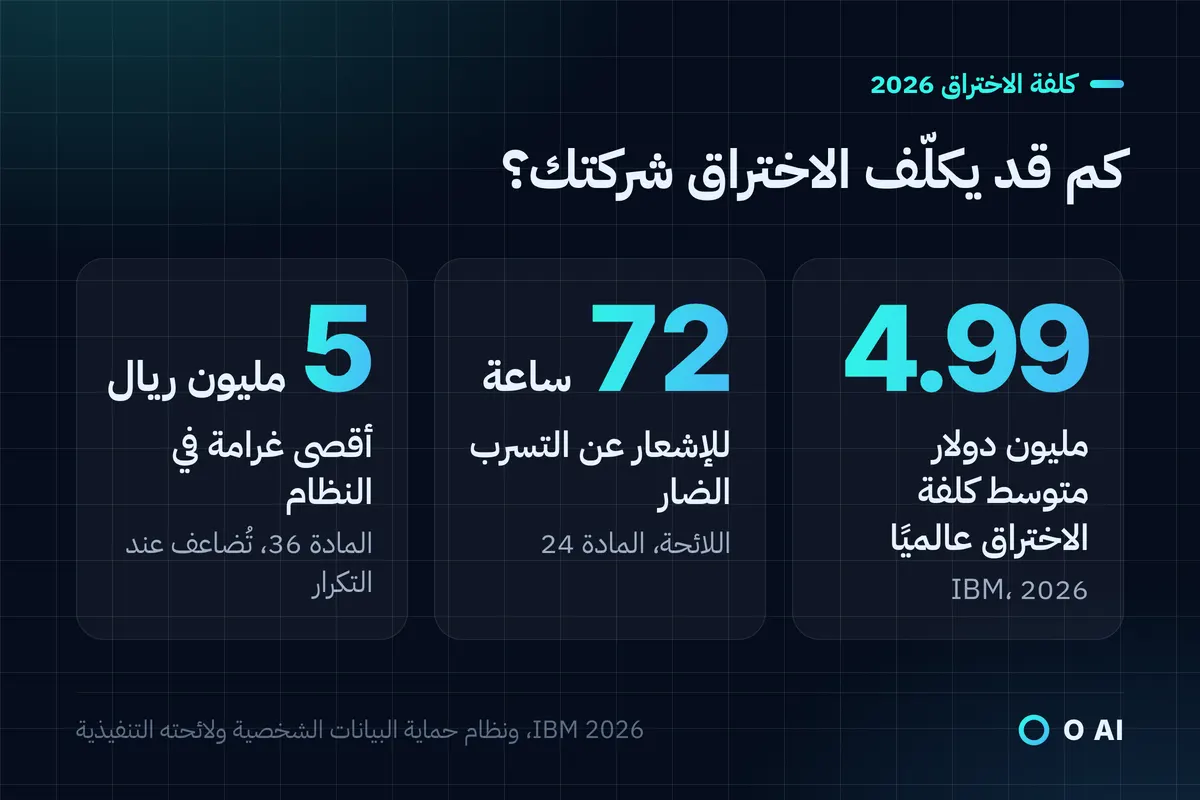
- يقدّر تقرير IBM لعام 2026 متوسط كلفة اختراق البيانات عالميًا بـ4.99 مليون دولار بزيادة 12%، ووجد تقرير Verizon برامج الفدية في 48% من الاختراقات.
- توجب اللائحة التنفيذية لنظام حماية البيانات الشخصية إشعار الجهة المختصة خلال 72 ساعة عن أي تسرب قد يضر بأصحاب البيانات.
- تجيز المادة 36 من النظام الإنذار أو غرامة حتى 5 ملايين ريال تجوز مضاعفتها عند التكرار، وقد أصدرت لجان سدايا غرامات في 2026.
- الضوابط الأساسية تُلزم الجهات الحكومية وجهات البنى الحساسة، وضوابط NCNICC-1:2025 تُلزم الشركات الخاصة الكبيرة والمتوسطة والصغيرة متى عمّمتها الهيئة عليها.
- عشرة ضوابط أساسية، من التحقق متعدد العناصر والنسخ المُختبرة إلى SPF وDKIM وDMARC، تتبع مجالات الحماية التي حددتها الهيئة للشركات الصغيرة والمتوسطة.
في هذه الصفحة
- لماذا تزداد أهمية الأمن السيبراني للشركات؟
- كم يكلّف اختراق البيانات في 2026؟
- ماذا تضيف الأنظمة السعودية: 72 ساعة وإشعارات وغرامات
- مثال توضيحي: ثلاثة أيام توقف في متجر إلكتروني بالرياض
- الأمن الرقمي للشركات الصغيرة: ما الملزم وما الموصى به
- قائمة حماية من 10 نقاط للشركات الصغيرة
- أول 72 ساعة بعد الاختراق
- خطوتك التالية
تكمن أهمية الأمن السيبراني لشركتك في حماية دخلها واستمرار عملها. فمتوسط كلفة اختراق البيانات عالميًا بلغ 4.99 مليون دولار في تقرير IBM لعام 2026 [1]، والأنظمة السعودية توجب الإشعار خلال 72 ساعة عن تسرب البيانات الشخصية الذي قد يُلحق ضررًا [5]، وتصل الغرامة إلى 5 ملايين ريال [4]. وعشرة ضوابط أساسية تزيل جزءًا كبيرًا من هذا الخطر.
هذا الدليل موجّه إلى ملّاك الشركات الصغيرة والمتوسطة في السعودية ومديريها. يشرح كم يكلّف الاختراق، وما الذي تفرضه الأنظمة السعودية بعد وقوعه، وأي الضوابط الرسمية تنطبق على شركة بحجم شركتك، ثم يقدّم قائمة من 10 نقاط تبدأ بها هذا الشهر. وما فيه معلومات عامة وليس استشارة نظامية.
لماذا تزداد أهمية الأمن السيبراني للشركات؟
تعتمد أغلب الشركات اليوم على عدد محدود من الحسابات الإلكترونية: البريد، والتخزين السحابي، ونظام المحاسبة، والمتجر أو صفحة الحجز، وبوابة البنك. ومن يسيطر على هذه الحسابات يسيطر على العمل نفسه. وكلمة مرور واحدة مسروقة قد توقف المبيعات، أو تكشف قائمة العملاء، أو تحوّل دفعة مورّد إلى حساب محتال.
والشركات في المملكة تتعامل مع هذا الأمر بوصفه كلفة تشغيل. إذ قدّرت الهيئة الوطنية للأمن السيبراني حجم سوق الأمن السيبراني في المملكة بنحو 16.3 مليار ريال في عام 2025، أنفق منها القطاع الخاص 11.2 مليار ريال، أي 69% [3]، فيما بلغ إنفاق الجهات الحكومية 5.1 مليار ريال [3].
وتقع أضرار الهجوم في ثلاث خانات:
- المال: أيام بلا مبيعات، وأعمال تقنية طارئة، وأجهزة تُستبدل، وساعات عمل إضافية.
- المسؤولية النظامية: يفرض نظام حماية البيانات الشخصية واجبات إشعار وغرامات متى تسربت بيانات شخصية.
- الثقة: يحكم العملاء والبنوك وكبار الشركاء على شركتك من طريقة تعاملها مع الحادثة.
وتعريف الهيئة نفسها واسع؛ فالأمن السيبراني عندها هو حماية الشبكات وأنظمة تقنية المعلومات وأنظمة التقنيات التشغيلية ومكوناتها من أجهزة وبرمجيات، وما تقدمه من خدمات وما تحويه من بيانات، من أي اختراق أو تعطيل أو تعديل أو دخول أو استخدام أو استغلال غير مشروع، ويشمل المفهوم أمن المعلومات والأمن الرقمي ونحوهما [9].
كم يكلّف اختراق البيانات في 2026؟
تقدّم دراستان سنويتان واسعتا الاستخدام صورة متسقة:
- الكلفة: يقدّر تقرير IBM عن كلفة اختراق البيانات لعام 2026، المُعدّ مع معهد Ponemon، متوسط كلفة الاختراق عالميًا بـ4.99 مليون دولار، بزيادة 12% عن العام السابق، وهو أعلى مستوى سجّله التقرير [1].
- أثر الأتمتة: ويذكر التقرير نفسه أن المنظمات التي تستخدم الذكاء الاصطناعي والأتمتة في الأمن على نطاق واسع وفّرت 1.93 مليون دولار مقارنةً بمن لا يستخدمها [1].
- هجمات بالذكاء الاصطناعي: ويرصد زيادة بنسبة 56% في الهجمات المعتمدة على الذكاء الاصطناعي، يتصدرها انتحال الشخصيات بالتزييف العميق والبرمجيات الضارة المدعومة بالذكاء الاصطناعي [1].
- طريق الدخول: ووجد تقرير Verizon لتحقيقات اختراق البيانات لعام 2026 أن 31% من الاختراقات بدأت باستغلال ثغرة في برنامج، متقدمةً على كلمات المرور المسروقة بوصفها أول طريق للمهاجمين [2].
- برامج الفدية: وظهرت برامج الفدية في 48% من الاختراقات، مع تراجع مبالغ الفدية المدفوعة [2]. وتغطي بياناته الحوادث من 1 نوفمبر 2024 إلى 31 أكتوبر 2025 [2].
هذه أرقام عالمية يغلب عليها حجم المنظمات الكبيرة. فاتورة الشركة الصغيرة أقل بالدولار، لكنها تقع على سيولة أضيق وفريق أصغر. لذلك فالسؤال المفيد ليس المتوسط العالمي، بل شكل كل بند من بنود الكلفة داخل شركتك أنت.
| بند الكلفة | شكله في شركة سعودية صغيرة | ما الذي يقلّله |
|---|---|---|
| التوقف | لا طلبات ولا حجوزات ولا فواتير ما دامت الأنظمة مقفلة | نسخ احتياطية مُختبرة وترتيب مكتوب للاستعادة |
| أعمال الاستعادة | شركة تقنية خارجية تعمل ليلًا ونهارًا، وساعات إضافية للموظفين | جهة تقنية متفق معها مسبقًا وقائمة بالأصول |
| الأجهزة | مسح الحواسيب والجوالات والخوادم المصابة أو استبدالها | حماية من البرمجيات الضارة وتحديثات منتظمة |
| خدمة العملاء | اتصالات واسترداد مبالغ وقسائم تعويض ورسائل للمتأثرين | نموذج إشعار جاهز ومتحدث واحد باسم الشركة |
| المسؤولية النظامية | إشعارات بموجب النظام، وإنذار أو غرامة محتملة، ومطالبات تعاقدية | اكتشاف مبكر، وروتين الـ72 ساعة، وسجلات موثقة |
| خسارة الأعمال | عملاء وشركاء ينتقلون بهدوء إلى منافس | تواصل سريع وصادق |
ماذا تضيف الأنظمة السعودية: 72 ساعة وإشعارات وغرامات
تنص المادة العشرون من نظام حماية البيانات الشخصية، بعد تعديلها بالمرسوم الملكي رقم (م/148) وتاريخ 5/9/1444هـ، على أن تُشعر جهة التحكم الجهة المختصة عند علمها بتسرب بيانات شخصية أو تلفها أو الوصول غير المشروع إليها، وأن تُشعر صاحب البيانات إذا كان من شأن ذلك أن يضر ببياناته أو يتعارض مع حقوقه أو مصالحه [4].
وتفصّل المادة الرابعة والعشرون من اللائحة التنفيذية ذلك [5]:
- المهلة: الإشعار خلال مدة لا تتجاوز 72 ساعة من وقت العلم بالحادثة، إذا كان من شأنها الإضرار بالبيانات الشخصية أو بصاحبها، أو كانت تتعارض مع حقوقه أو مصالحه.
- المحتوى: وصف الحادثة ووقتها وكيفية وقوعها ووقت العلم بها، وفئات المتأثرين وأعدادهم الفعلية أو التقريبية ونوع البيانات، والمخاطر والإجراءات المتخذة، وهل أُشعر أصحاب البيانات أو سيُشعَرون، وبيانات شخص للتواصل.
- المعلومات المتأخرة: ما لا يتوافر خلال 72 ساعة يُقدَّم في أقرب وقت ممكن مع مبررات التأخير.
- التوثيق: الاحتفاظ بنسخ من التقارير، وتوثيق الإجراءات التصحيحية المتخذة.
- أصحاب البيانات: يُشعَرون دون تأخير غير مبرر، بلغة مبسطة وواضحة، مع نصائح تساعدهم على حماية أنفسهم.
- الالتزامات الأخرى: لا تُخل المادة بأي التزام بالإبلاغ عن الحوادث وفق ما تصدره الهيئة الوطنية للأمن السيبراني أو الأنظمة الأخرى.
وتتيح منصة حوكمة البيانات الوطنية التابعة لسدايا خدمة «إشعار تسرب بيانات شخصية» لتقديم الإشعار، وتشترط شهادة تسجيل سارية من مكتب إدارة البيانات الوطنية [6]. فتأكد من تسجيل شركتك قبل أي حادثة، لا في أثنائها.
والعقوبات جدية. فالمادة السادسة والثلاثون تجيز الإنذار أو غرامة لا تزيد على 5 ملايين ريال لكل شخص طبيعي أو اعتباري خاص يخالف النظام أو لوائحه، وتجوز مضاعفة الغرامة عند التكرار [4]. أما المادة الخامسة والثلاثون فتعاقب بالسجن مدة لا تزيد على سنتين وبغرامة لا تزيد على 3 ملايين ريال، أو بإحداهما، كل من أفصح عن بيانات حساسة أو نشرها بقصد الإضرار بصاحبها أو لتحقيق منفعة شخصية [4].
والتطبيق بدأ فعلًا. فقد نشرت صحيفة عكاظ في 30 يونيو 2026 أن لجان النظر في المخالفات في سدايا أصدرت غرامات وإنذارات، منها ما يتعلق بعدم الإشعار عن تسرب البيانات خلال مهلة الـ72 ساعة، وعدم اتخاذ ما يلزم لحماية البيانات الشخصية [7]. وإن كانت بياناتك في أدوات سحابية أو أدوات ذكاء اصطناعي خارج المملكة، فدليلنا عن نقل البيانات الشخصية خارج المملكة يشرح شروط النقل. وما في هذا القسم معلومات عامة؛ ففي حالتك الخاصة راجع لوائح سدايا الحالية أو مستشارًا مرخّصًا.
مثال توضيحي: ثلاثة أيام توقف في متجر إلكتروني بالرياض
مثال توضيحي. متجر إلكتروني في الرياض فيه 18 موظفًا، يبيع بنحو 30,000 ريال يوميًا بهامش ربح إجمالي 35%. أقفل برنامج فدية نظام الطلبات وجهازين محمولين ثلاثة أيام. والأرقام التالية افتراضات للمثال، لا نتائج دراسة.
| بند الكلفة | طريقة الحساب | المبلغ (ريال) |
|---|---|---|
| هامش الربح الضائع | 3 أيام × 30,000 ريال × 35% | 31,500 |
| استعادة تقنية طارئة | 20,000 ريال + ضريبة القيمة المضافة 15% | 23,000 |
| ساعات العمل الإضافية | 6 موظفين × 10 ساعات × 60 ريالًا | 3,600 |
| قسائم تعويض عن الطلبات المتأخرة | 400 طلب × 20 ريالًا | 8,000 |
| جهازان محمولان بديلان | 2 × 4,000 ريال + ضريبة القيمة المضافة 15% | 9,200 |
| الكلفة المباشرة | 75,300 |
ولا يشمل الجدول أصعب ما يُقدَّر: العملاء الذين لا يعودون، ووقت الإدارة في الأسابيع التالية. وإن نُسخت بيانات العملاء أيضًا، أضيف إلى ذلك إشعار الـ72 ساعة والعقوبات المحتملة بموجب النظام. وعدد من الضوابط العشرة أدناه إعدادات لا مشتريات، مثل التحقق متعدد العناصر وتوثيق نطاق البريد، فتميل المقارنة عادةً لصالح الوقاية.
الأمن الرقمي للشركات الصغيرة: ما الملزم وما الموصى به
لا تُلزم كل وثائق الهيئة الوطنية للأمن السيبراني كل الشركات، ومعرفة موقعك منها توفّر عليك الكثير.
- الضوابط الأساسية للأمن السيبراني (ECC-2:2024) تنطبق على الجهات الحكومية والجهات والشركات التابعة لها، وعلى جهات القطاع الخاص التي تملك بنى تحتية وطنية حساسة أو تشغّلها أو تستضيفها، وتشجّع الهيئة بشدة الجهات الأخرى على الاستفادة منها [9].
- ضوابط الأمن السيبراني لجهات القطاع الخاص من غير ذات البنى التحتية الحساسة (NCNICC-1:2025) أصدرتها الهيئة في 2025 للشركات الخاصة خارج البنى الحساسة [8]. فالفئة (أ)، وهي الجهات الكبيرة التي يزيد موظفوها بدوام كامل على 250 أو إيراداتها السنوية على 200 مليون ريال، عليها 65 ضابطًا أساسيًا. أما الفئة (ب)، وهي الجهات الصغيرة والمتوسطة التي يتراوح موظفوها بين 6 و249 أو إيراداتها بين 3 ملايين و200 مليون ريال، فعليها 26 ضابطًا أساسيًا في 13 مكونًا فرعيًا، كلها ضمن مكوّن تعزيز الأمن السيبراني [8].
- من يُلزَم بها: تكون الضوابط ملزمة لجهات كل فئة التي تعمّمها عليها الهيئة، وللهيئة أن تُلزم الجهة بضوابط إضافية متى دعت الحاجة، وعلى الجهات خارج النطاق مسؤولية الاستفادة منها حسب الاقتضاء [8]. والشركة التي يقل موظفوها عن ستة وإيراداتها عن 3 ملايين ريال تقع خارج الفئتين.
فما لم تعمّم الهيئة الضوابط على شركتك، أو يشترطها عقد مع عميل أو جهة رقابية في قطاعك، فهي مرجع قوي لا واجب نظامي. أما أحكام التسرب في نظام حماية البيانات الشخصية فتنطبق كلما عالجت بيانات شخصية. والقائمة التالية تتبع مجالات الحماية التي اختارتها الهيئة للشركات الصغيرة والمتوسطة، لأنها خط أساس معقول أيًّا كان وضعك النظامي.
قائمة حماية من 10 نقاط للشركات الصغيرة
استخدمها كما هي. وفي نهاية كل نقطة اختبار يخبرك أنها اكتملت.
- فعّل التحقق متعدد العناصر. في البريد، والدخول عن بعد، ولوحات إدارة الخدمات السحابية، وبوابة البنك. وتعدّه الهيئة ضمن الضوابط الملزمة للفئة (ب) في الدخول عن بعد، بما يشمل البريد الإلكتروني والتطبيقات الخارجية [8]. تكتمل حين لا يُفتح أي بريد أو حساب إدارة بكلمة المرور وحدها.
- اكتب ما يجب حمايته. الأجهزة، والحسابات السحابية، وأسماء النطاقات، والبيانات المهمة (قائمة العملاء، والرواتب، والعقود)، ومسؤولًا عن كل منها. تكتمل حين توجد ورقة واحدة تُحدَّث كلما انضم موظف أو غادر.
- حدّث بانتظام. فعّل التحديث التلقائي لأنظمة التشغيل والمتصفحات ومنصة المتجر أو الموقع، وافحص التطبيقات المتاحة على الإنترنت بحثًا عن الثغرات [8]. تكتمل حين لا يتأخر أي نظام مهم أكثر من شهر.
- غيّر الإعدادات الافتراضية. استبدل كلمات المرور الافتراضية في أجهزة الراوتر والكاميرات والطابعات ولوحات الإدارة، وأوقف الخدمات التي لا تستخدمها [8]. تكتمل حين لا يبقى جهاز بكلمة مرور المصنع.
- احمِ كل جهاز من البرمجيات الضارة. الخوادم والحواسيب والجوالات كلها [8]. تكتمل حين تظهر الحماية مفعّلة على كل جهاز في قائمتك.
- أحكم نطاق بريدك. صفِّ رسائل التصيّد والرسائل الاقتحامية، وانشر سجلات SPF وDKIM وDMARC لنطاقك [8]. تكتمل حين تؤكد لك الجهة التقنية أن السجلات الثلاثة مفعّلة.
- انسخ احتياطيًا واختبر الاستعادة. انسخ الأنظمة المهمة دوريًا، واختبر دوريًا أن النسخ تُستعاد فعلًا [8]. وتقترح إرشادات الهيئة لمقدمي خدمات التجارة الإلكترونية الصغار النسخ أسبوعيًا على الأقل والتحقق من البيانات في النسخ [10]. تكتمل حين تستعيد ملفًا حقيقيًا من نسخة الأسبوع الماضي.
- امنح كل شخص ما يحتاجه فقط. طبّق مبدأ الحد الأدنى من الصلاحيات وراجعها دوريًا [8]، واقصر صلاحيات الإدارة على أشخاص معدودين بأسمائهم، وأغلق حسابات الموظف المغادر في آخر يوم عمل له. تكتمل حين يُكتب تاريخ آخر مراجعة في ورقة الأصول.
- درّب الموظفين على التوقف والتحقق. التصيّد، والفواتير المزيفة، وطلبات تغيير الحساب البنكي بالصوت أو الفيديو. وتتيح الهيئة خدمة «تحقق» المجانية لفحص الروابط والملفات ورموز QR المشبوهة [11]. تكتمل حين يحتاج أي تغيير في بيانات الدفع إلى اتصال تأكيد على رقم معروف.
- اكتب خطة حوادث في صفحة واحدة. حدّد صاحب القرار، والجهة التقنية، وطريقة فصل الأجهزة المصابة، وعدّاد الـ72 ساعة، ومن يتحدث إلى العملاء. تكتمل حين تُطبع وتُجرَّب مرة واحدة.
ولتحويل هذه النقاط إلى سياسات مكتوبة، تنشر الهيئة نماذج مجانية للسياسات والمعايير والإجراءات، وتذكر أنها موجّهة إلى القطاع الحكومي والخاص وغيرهما [12].
أول 72 ساعة بعد الاختراق
إن وقع ما تخشاه، فترتيب العمل أهم من السرعة وحدها.
- الاحتواء (الساعات الأولى). افصل الأجهزة المصابة عن الشبكة دون أن تمسحها، فهي تحمل الأدلة. وغيّر كلمات المرور وأنهِ الجلسات المفتوحة من جهاز سليم.
- التقييم (اليوم الأول). حدّد ما الذي وُصل إليه، وبيانات من هي، وعدد المتأثرين تقريبًا، ومتى بدأ الأمر. واكتب وقت علمك بالحادثة، فمنه تبدأ الـ72 ساعة [5].
- الإشعار (قبل نهاية الساعة 72). إن كان من شأن الحادثة الإضرار بأصحاب البيانات، فقدّم الإشعار عبر منصة سدايا [6]، وأبلغ المتأثرين بلغة واضحة [5]. وإن كانت الهيئة قد عمّمت الضوابط على شركتك، فإبلاغها بالحادثة ملزم أيضًا [8].
- الاستعادة والتوثيق. استعد الأنظمة من نسخ مُختبرة، وأغلق الثغرة التي دخل منها المهاجم، واحتفظ بنسخ من كل تقرير وبالإجراءات التصحيحية كما تشترط المادة الرابعة والعشرون [5].
خطوتك التالية
ابدأ هذا الأسبوع بالنقطتين 1 و7: فعّل التحقق متعدد العناصر لكل بريد وحساب إدارة، واستعد ملفًا حقيقيًا من نسختك الاحتياطية. فالأولى تصعّب الدخول على المهاجم، والثانية تسرّع عودتك إلى العمل. وإن كنت تطلب برنامجًا جديدًا، فاكتب هذه القائمة ضمن متطلباته؛ ويعرض دليلنا عن اختيار شركة برمجة في السعودية الأسئلة التي تطرحها قبل التوقيع. ويمكنك التعرف على O AI (أو إيه آي)، شركة البرمجيات والذكاء الاصطناعي في الخبر، من صفحتنا الرئيسية. فأهمية الأمن السيبراني تتضح قبل الحادثة أكثر مما تتضح بعدها.
الأسئلة الشائعة
ما أهمية الأمن السيبراني للشركات الصغيرة؟
تعتمد الشركة الصغيرة على حسابات إلكترونية قليلة، كالبريد والتخزين السحابي والمتجر الإلكتروني وبوابة البنك، وفقدان واحد منها قد يوقف المبيعات أيامًا. وهي تحفظ بيانات شخصية لعملائها وموظفيها، فيترتب على تسربها واجبات بموجب نظام حماية البيانات الشخصية، منها إشعار سدايا خلال 72 ساعة إن كان التسرب قد يضر بأصحابها. وكثير من الهجمات يستغل ثغرات بسيطة؛ إذ وجد تقرير Verizon لعام 2026 أن 31% من الاختراقات بدأت باستغلال ثغرة في برنامج، ولذلك تكون الضوابط البسيطة كالتحديثات والتحقق متعدد العناصر فعالة جدًا.
كم تبلغ كلفة اختراق البيانات على الشركة؟
يقدّر تقرير IBM لعام 2026 متوسط الكلفة عالميًا بـ4.99 مليون دولار، وهو أعلى مستوى في التقرير وبزيادة 12% عن العام السابق. لكن هذا المتوسط يغلب عليه حجم المنظمات الكبيرة. أما الشركة الصغيرة فتقدّر كلفتها من هامش الربح الضائع عن كل يوم توقف، وأعمال الاستعادة التقنية، والأجهزة البديلة، وساعات العمل الإضافية، وتعويض العملاء، وأي مسؤولية نظامية. وفي مثالنا التوضيحي بلغت الكلفة المباشرة لتوقف متجر إلكتروني ثلاثة أيام نحو 75 ألف ريال.
هل يجب الإبلاغ عن تسرب البيانات في السعودية؟
نعم إذا كانت البيانات شخصية وكان من شأن الحادثة الإضرار بأصحابها أو التعارض مع حقوقهم. فاللائحة التنفيذية لنظام حماية البيانات الشخصية توجب على جهة التحكم إشعار الجهة المختصة خلال 72 ساعة من العلم بالحادثة، عبر منصة حوكمة البيانات الوطنية التابعة لسدايا، وإشعار المتأثرين دون تأخير غير مبرر. والشركات التي عمّمت عليها الهيئة الوطنية للأمن السيبراني ضوابطها للقطاع الخاص عليها إبلاغ الهيئة أيضًا. وفي حالتك الخاصة راجع النص الحالي أو مستشارًا مرخّصًا.
هل تنطبق الضوابط الأساسية للأمن السيبراني على شركتي الصغيرة؟
غالبًا لا تنطبق مباشرة. فالضوابط الأساسية تنطبق على الجهات الحكومية والشركات التابعة لها وجهات القطاع الخاص التي تملك بنى تحتية وطنية حساسة أو تشغّلها أو تستضيفها. أما بقية الشركات الخاصة فلها ضوابط مستقلة من الهيئة، تُلزم الجهات الكبيرة والمتوسطة والصغيرة التي تعمّمها الهيئة عليها. فإن لم يصلك تعميم ولم يشترطها عقد، فعاملها مرجعًا قويًا لا واجبًا نظاميًا، والتزم بنظام حماية البيانات الشخصية كلما تعاملت مع بيانات شخصية.
ما الفرق بين الأمن السيبراني والأمن الرقمي؟
يتداخل المصطلحان في الاستعمال اليومي. وتعرّف الهيئة الوطنية للأمن السيبراني الأمن السيبراني بأنه حماية الشبكات وأنظمة تقنية المعلومات والأنظمة التشغيلية ومكوناتها وخدماتها وبياناتها من أي اختراق أو تعطيل أو تعديل أو دخول أو استخدام أو استغلال غير مشروع، وتذكر أن المفهوم يشمل أمن المعلومات والأمن الرقمي. وفي الواقع يُستعمل «الأمن الرقمي» كثيرًا لحسابات الأفراد وأجهزتهم، بينما يشمل الأمن السيبراني أنظمة الشركة وموظفيها وإجراءاتها معًا.
ما أول خطوات الأمن السيبراني لشركة بميزانية محدودة؟
ابدأ بما يكلّف وقتًا لا مالًا. فعّل التحقق متعدد العناصر للبريد وحسابات الإدارة، وشغّل التحديث التلقائي، وغيّر كلمات المرور الافتراضية في الراوتر والكاميرات، وانشر سجلات SPF وDKIM وDMARC لنطاق بريدك. ثم رتّب نسخًا احتياطية منتظمة واختبر الاستعادة. ودرّب الموظفين على التحقق هاتفيًا من أي طلب لتغيير الحساب البنكي. وتتيح الهيئة الوطنية للأمن السيبراني نماذج سياسات مجانية، وخدمة مجانية لفحص الروابط والملفات ورموز QR المشبوهة.
ما غرامات عدم حماية البيانات الشخصية في السعودية؟
بموجب المادة السادسة والثلاثين من نظام حماية البيانات الشخصية، يُعاقب الشخص الطبيعي أو الاعتباري الخاص الذي يخالف النظام أو لوائحه بالإنذار أو بغرامة لا تزيد على 5 ملايين ريال، وتجوز مضاعفتها عند التكرار. ومن أفصح عن بيانات حساسة أو نشرها بقصد الإضرار أو لتحقيق منفعة شخصية، فعقوبته السجن حتى سنتين وغرامة حتى 3 ملايين ريال أو إحداهما. وقد أصدرت لجان سدايا بالفعل غرامات وإنذارات، منها ما يتعلق بالتأخر في الإشعار عن التسرب.
كيف أُعدّ هذا المقال: أُعدّ من المصادر المذكورة أدناه، واطُّلع عليها في 14 أكتوبر 2026. صيغت المسودة بمساعدة الذكاء الاصطناعي ثم طوبقت مع المصادر. معلومات عامة وليست استشارة مهنية. الصور توضيحية مولّدة بالذكاء الاصطناعي.
المصادر
- تقرير كلفة اختراق البيانات 2026 (بالإنجليزية) (يفتح في نافذة جديدة)IBM ومعهد Ponemon · ibm.com
- تقرير تحقيقات اختراق البيانات 2026 (بالإنجليزية) (يفتح في نافذة جديدة)Verizon · verizon.com
- أبرز المؤشرات الاقتصادية في قطاع الأمن السيبراني بالمملكة 2026م (يفتح في نافذة جديدة)الهيئة الوطنية للأمن السيبراني · nca.gov.sa
- نظام حماية البيانات الشخصية وتعديلاته (يفتح في نافذة جديدة)هيئة الخبراء بمجلس الوزراء · laws.boe.gov.sa
- اللائحة التنفيذية لنظام حماية البيانات الشخصية (يفتح في نافذة جديدة)الهيئة السعودية للبيانات والذكاء الاصطناعي (سدايا)، منصة حوكمة البيانات الوطنية · dgp.sdaia.gov.sa
- خدمة إشعار تسرب بيانات شخصية (يفتح في نافذة جديدة)سدايا، منصة حوكمة البيانات الوطنية · dgp.sdaia.gov.sa
- "سدايا": عقوبات على جهات خالفت نظام "حماية البيانات الشخصية"، 30 يونيو 2026 (يفتح في نافذة جديدة)صحيفة عكاظ · okaz.com.sa
- ضوابط الأمن السيبراني لجهات القطاع الخاص من غير ذات البنى التحتية الحساسة (NCNICC-1:2025) (يفتح في نافذة جديدة)الهيئة الوطنية للأمن السيبراني · cdn.nca.gov.sa
- الضوابط الأساسية للأمن السيبراني (ECC-2:2024)، النسخة الإنجليزية (يفتح في نافذة جديدة)الهيئة الوطنية للأمن السيبراني · cdn.nca.gov.sa
- إرشادات الأمن السيبراني لمقدمي خدمات التجارة الإلكترونية (CGESP-1:2019)، النسخة الإنجليزية (يفتح في نافذة جديدة)الهيئة الوطنية للأمن السيبراني · nca.gov.sa
- خدمة "تحقق" لفحص الملفات ورموز QR، 7 أكتوبر 2026 (يفتح في نافذة جديدة)الهيئة الوطنية للأمن السيبراني · nca.gov.sa
- أدوات الأمن السيبراني (يفتح في نافذة جديدة)الهيئة الوطنية للأمن السيبراني · nca.gov.sa
عن الكاتب