 AI
الأمن السيبراني للشركات السعودية: المفهوم والأنواع وأول الخطوات
دليل عملي للأمن السيبراني للشركات في السعودية: تعريف الهيئة الوطنية للأمن السيبراني، والأنواع التي تغطيها الشركة، وأي الضوابط تنطبق على الجهات الحكومية وجهات البنى الحساسة والشركات الكبيرة والصغيرة، مع أرقام السوق وخطة لأول 90 يومًا.
أبرز النقاط
- تعرّف الهيئة الوطنية الأمن السيبراني بأنه حماية الشبكات والأنظمة التقنية والتشغيلية وخدماتها وبياناتها من أي دخول أو تعطيل أو تعديل أو استغلال غير مشروع.
- الضوابط الأساسية تُلزم الجهات الحكومية والشركات التابعة لها وجهات القطاع الخاص ذات البنى الحساسة، وتشجّع الهيئة بشدة بقية الجهات على الاستفادة منها.
- تضع ضوابط NCNICC-1:2025 للشركات الخاصة الكبيرة 65 ضابطًا أساسيًا، وللصغيرة والمتوسطة 26 ضابطًا، وتُلزم بها الشركة متى عمّمتها الهيئة عليها.
- على كل شركة تعالج بيانات شخصية الإشعار خلال 72 ساعة عن أي تسرب قد يضر بأصحابها، وفق اللائحة التنفيذية لنظام حماية البيانات الشخصية.
- قدّرت الهيئة سوق الأمن السيبراني في المملكة بنحو 16.3 مليار ريال في 2025، بأكثر من 22 ألف مختص، وأنفق القطاع الخاص 69% منه.
في هذه الصفحة
الأمن السيبراني للشركات في السعودية هو حماية الشبكات والأنظمة والخدمات والبيانات من أي دخول أو تعطيل أو تعديل أو استخدام غير مشروع [1]. وتضع الهيئة الوطنية للأمن السيبراني أغلب قواعده، ويغطي نظام حماية البيانات الشخصية ما يخص البيانات الشخصية. وتبدأ أغلب الشركات بمسؤول محدد، وقائمة بالأصول، والتحقق متعدد العناصر، ونسخ احتياطية مُختبرة، وخطة للحوادث.
يشرح هذا الدليل المفهوم بلغة مباشرة، وأنواع الأمن السيبراني التي تتعامل معها الشركة، وأي القواعد السعودية تنطبق على أي نوع من الشركات، ثم خطة لأول 90 يومًا. وما فيه معلومات عامة وليس استشارة نظامية؛ ففي الحالة الخاصة راجع النص الرسمي أو مستشارًا مرخّصًا.
ما هو الأمن السيبراني؟ تعريف الهيئة الوطنية
تعرّف الهيئة الوطنية للأمن السيبراني، استنادًا إلى تنظيمها الصادر بالأمر الملكي رقم 6801 وتاريخ 11/2/1439هـ، الأمن السيبراني بأنه حماية الشبكات وأنظمة تقنية المعلومات وأنظمة التقنيات التشغيلية ومكوناتها من أجهزة وبرمجيات، وما تقدمه من خدمات وما تحويه من بيانات، من أي اختراق أو تعطيل أو تعديل أو دخول أو استخدام أو استغلال غير مشروع [1]. وتضيف أن المفهوم يشمل أمن المعلومات والأمن الرقمي ونحوهما [1].
وتحدد الضوابط الأساسية للأمن السيبراني ثلاثة أهداف للحماية [1]، وهي بلغة الأعمال:
- السرية: لا يطّلع على البيانات إلا من يحق له. وتسرب قائمة العملاء إخلال بالسرية.
- السلامة: تبقى البيانات والأنظمة صحيحة دون عبث. وتغيير رقم حساب المورّد في فاتورة إخلال بالسلامة.
- التوافر: تعمل الأنظمة حين تحتاجها. وتوقف المتجر الإلكتروني بسبب برنامج فدية إخلال بالتوافر.
وتقوم الوثيقة نفسها على أربعة محاور: الإستراتيجية، والأشخاص، والإجراءات، والتقنية [1]. وهنا الدرس العملي للشركة: شراء منتج أمني يغطي محور التقنية وحده، ودون مسؤول محدد وموظفين مدرَّبين وإجراءات مكتوبة يحمي المنتج أقل بكثير مما يستطيع.
الأمن السيبراني وأمن المعلومات والأمن الرقمي
تتداخل المصطلحات الثلاثة، وتعريف الهيئة يضم الاثنين الآخرين صراحةً [1]. لكنها تختلف في الاستعمال اليومي من حيث التركيز:
| المصطلح | التركيز المعتاد | مثال |
|---|---|---|
| الأمن السيبراني | الشبكات والأنظمة والخدمات والبيانات المتصلة بالفضاء السيبراني | صدّ اختراق لحسابات الشركة السحابية |
| أمن المعلومات | المعلومات بأي شكل، بما فيها الورق والأحاديث | قفل ملفات العقود وإتلاف كشوف الرواتب القديمة |
| الأمن الرقمي | حماية الحسابات والأجهزة في الاستخدام اليومي، وكثيرًا ما يُقصد به الأفراد | عبارة مرور قوية وخطوة تحقق ثانية على الجوال |
أنواع الأمن السيبراني التي تحتاج كل شركة إلى معرفتها
يقسّم المختصون المجال بطرق مختلفة، وأنفع تقسيم للشركة هو ما يتبع الشيء المحمي. ويبيّن العمود الأخير موقع كل نوع في الضوابط الأساسية للأمن السيبراني (ECC-2:2024)، التي توزع 108 ضوابط أساسية على 4 مكونات أساسية و28 مكونًا فرعيًا [1].
| النوع | ما يحميه | التهديد المعتاد | أول ضابط | المرجع في الضوابط الأساسية [1] |
|---|---|---|---|---|
| أمن الهويات والصلاحيات | الحسابات وكلمات المرور والصلاحيات | كلمات مرور مسروقة أو مخمَّنة | التحقق متعدد العناصر والحد الأدنى من الصلاحيات | 2-2 |
| أمن الشبكات | شبكة المكتب والواي فاي واتصال الإنترنت | الاختراق وتعطيل الخدمة | جدار حماية وشبكة ضيوف منفصلة | 2-5 |
| أمن الأجهزة والأجهزة المحمولة | الحواسيب والجوالات والخوادم | البرمجيات الضارة وفقدان الأجهزة | الحماية من البرمجيات الضارة والتشفير والمسح عن بعد | 2-3 و2-6 |
| أمن البريد الإلكتروني | صناديق البريد ونطاق بريدك | التصيّد وانتحال المرسل | التصفية وسجلات SPF وDKIM وDMARC | 2-4 |
| أمن التطبيقات والويب | الموقع والمتجر والتطبيقات | استغلال ثغرات البرامج | التحديث وجدار حماية تطبيقات الويب والتطوير الآمن | 1-6 و2-10 و2-15 |
| أمن البيانات والتشفير | بيانات العملاء والموظفين والأعمال | التسرب والعبث | التصنيف والتشفير والنسخ الاحتياطي | 2-7 و2-8 و2-9 |
| أمن الحوسبة السحابية | الخدمات السحابية والاستضافة | الإعدادات الضعيفة ومخاطر المزوّد | شروط تعاقد واضحة وإعادة البيانات عند الخروج | 4-2 |
| أمن الأطراف الخارجية | موردو التقنية وغيرهم | استخدام المورد بابًا للدخول | بنود أمنية في العقود | 4-1 |
| المراقبة والاستجابة للحوادث | السجلات والتنبيهات وخطط الاستجابة | تأخر اكتشاف الهجوم | سجلات الأحداث وخطة حوادث مُختبرة | 2-12 و2-13 |
| الأمن المادي | غرف الخوادم والأجهزة والسجلات الورقية | السرقة والدخول غير المصرح به | التحكم في الدخول والإتلاف الآمن | 2-14 |
| الأشخاص والتوعية | سلوك الموظفين | الهندسة الاجتماعية | تدريب منتظم بحسب الدور | 1-10 |
| أمن التقنيات التشغيلية | أنظمة التحكم الصناعي وأنظمة المباني | تعطيل العمليات المادية | شبكات منفصلة وضوابط OTCC | ضوابط مستقلة (OTCC) [6] |
وصورة التهديدات تشرح لماذا تهم عدة أنواع في وقت واحد. فقد وجد تقرير Verizon لتحقيقات اختراق البيانات لعام 2026 أن 31% من الاختراقات بدأت باستغلال ثغرة في برنامج، وأن برامج الفدية ظهرت في 48% منها [2]. والأولى مسألة تطبيقات وتحديثات، أما الثانية فكثيرًا ما تبدأ بموظف أو كلمة مرور أو نظام غير محدّث، ثم تصبح سريعًا مسألة نسخ احتياطية.
الأمن السيبراني للشركات في السعودية: من يضع القواعد؟
ثلاثة أنواع من الجهات ترسم التزامات الشركة السعودية:
- الهيئة الوطنية للأمن السيبراني: المرجع الوطني في شؤون الأمن السيبراني. تضع السياسات والأطر والمعايير والضوابط والإرشادات وتتابع الالتزام بها، وينص تنظيمها على أنه لا تُعفى أي جهة عامة أو خاصة أو غيرها من مسؤوليتها تجاه أمنها السيبراني [1].
- الهيئة السعودية للبيانات والذكاء الاصطناعي (سدايا): تشرف على نظام حماية البيانات الشخصية. وعلى جهة التحكم إشعار الجهة المختصة بتسرب البيانات الشخصية [10]، خلال 72 ساعة من العلم به إذا كان من شأنه الإضرار بأصحابها [11].
- الجهات الرقابية القطاعية: قد تضيف متطلباتها الخاصة. فإرشادات الهيئة لمقدمي خدمات التجارة الإلكترونية مثلًا تشير إلى إطار الأمن السيبراني الصادر عن البنك المركزي السعودي (ساما) للقطاع المالي [15].
وهذه أبرز وثائق الهيئة، ولمن كُتبت كل منها:
| الوثيقة | الرمز | لمن كُتبت |
|---|---|---|
| الضوابط الأساسية للأمن السيبراني | ECC-2:2024 | الجهات الحكومية والجهات والشركات التابعة لها داخل المملكة وخارجها، وجهات القطاع الخاص التي تملك بنى تحتية وطنية حساسة أو تشغّلها أو تستضيفها، وتشجّع الهيئة بشدة الجهات الأخرى على الاستفادة منها [1] |
| ضوابط الأمن السيبراني لجهات القطاع الخاص من غير ذات البنى التحتية الحساسة | NCNICC-1:2025 | الجهات الخاصة الكبيرة والمتوسطة والصغيرة خارج البنى الحساسة التي تعمّمها الهيئة عليها [3] |
| ضوابط الأمن السيبراني للحوسبة السحابية | CCC-2:2024 | مقدمو الخدمات السحابية للجهات المشمولة، والجهات الحكومية وجهات البنى الحساسة التي تستخدم الحوسبة السحابية أو تخطط لاستخدامها [5] |
| ضوابط الأمن السيبراني للأنظمة التشغيلية | OTCC-1:2022 | حماية أنظمة التحكم الصناعي، امتدادًا للضوابط الأساسية [6] |
| ضوابط الأمن السيبراني للبيانات | DCC-1:2022 | حماية البيانات طوال دورة حياتها، امتدادًا للضوابط الأساسية [7] |
| ضوابط الأمن السيبراني للعمل عن بعد | TCC | أداء العمل عن بعد بشكل آمن، امتدادًا للضوابط الأساسية [8] |
| ضوابط الأمن السيبراني لحسابات التواصل الاجتماعي للجهات | OSMACC | حماية الحسابات الرسمية من السرقة وسوء الاستخدام والانتحال، امتدادًا للضوابط الأساسية [9] |
| إرشادات الأمن السيبراني لمقدمي خدمات التجارة الإلكترونية | CGESP-1:2019 | إرشادات توعوية للبائعين الإلكترونيين الصغار والمتوسطين والعاملين من المنزل [15] |
وإن كانت بيانات شخصية لديك محفوظة في أدوات سحابية أو أدوات ذكاء اصطناعي خارج المملكة، فأحكام النقل في نظام حماية البيانات الشخصية تنطبق أيضًا [10]؛ ويشرحها دليلنا عن نقل البيانات الشخصية خارج المملكة.
أي القواعد تنطبق على شركتك؟
ابحث عن الصف الذي يصف شركتك، وإن انطبق صفّان فكلاهما ينطبق.
| شركتك | ما ينطبق عليها | المعنى العملي |
|---|---|---|
| جهة حكومية، أو شركة أو جهة تابعة لها داخل المملكة أو خارجها | الضوابط الأساسية ملزمة [1]، وضوابط الحوسبة السحابية عند استخدامها [5] | برنامج متكامل: إستراتيجية، وإدارة مستقلة للأمن السيبراني، وتدقيق |
| شركة خاصة تملك بنى تحتية وطنية حساسة أو تشغّلها أو تستضيفها | الضوابط الأساسية ملزمة [1]، وضوابط الحوسبة السحابية عند استخدامها [5]، وضوابط الأنظمة التشغيلية لأنظمة التحكم الصناعي [6] | البرنامج المتكامل نفسه |
| شركة خاصة كبيرة خارج البنى الحساسة (أكثر من 250 موظفًا بدوام كامل أو 200 مليون ريال إيرادات) | الفئة (أ) من ضوابط القطاع الخاص، 65 ضابطًا أساسيًا، تُلزم بها متى عمّمتها الهيئة عليها [3] | ضوابط حوكمة وتعزيز وأطراف خارجية |
| شركة خاصة صغيرة أو متوسطة (6 إلى 249 موظفًا أو 3 إلى 200 مليون ريال إيرادات) | الفئة (ب)، 26 ضابطًا أساسيًا في مكوّن التعزيز، تُلزم بها متى عمّمتها الهيئة عليها [3] | خط أساس تقني محدد: الصلاحيات والبريد والنسخ والتحديث والسجلات والحوادث |
| منشأة متناهية الصغر (1 إلى 5 موظفين وإيرادات حتى 3 ملايين ريال) [4] | خارج فئتي ضوابط القطاع الخاص، وعليها مسؤولية الاستفادة منها حسب الاقتضاء [3] | خط الأساس نفسه طوعًا |
| مزوّد خدمات سحابية لعملاء حكوميين أو من جهات البنى الحساسة | ضوابط الحوسبة السحابية بصفته مقدم خدمة [5] | ضوابط مقدم الخدمة ودليل التطبيق الصادر عن الهيئة |
| أي شركة تعالج بيانات شخصية | نظام حماية البيانات الشخصية ولائحته التنفيذية [10][11] | روتين للتسرب يشمل الإشعار خلال 72 ساعة عند احتمال الضرر |
ويتبع تحديد الحجم تعريف الهيئة العامة للمنشآت الصغيرة والمتوسطة (منشآت)، التي تعتمد التصنيف الأعلى إذا اختلف معيار الموظفين عن معيار الإيرادات [4]. وقد تدخل الشركة النطاق بطريق غير مباشر عبر العقود؛ فالعميل الحكومي أو الكبير قد يشترط في الاتفاقية الضوابط الأساسية أو ضوابط القطاع الخاص، فاقرأ عقودك قبل أن تحكم بأنك خارج النطاق.
سوق الأمن السيبراني في المملكة بالأرقام
يقدّم تقرير الهيئة لعام 2026 عن أبرز المؤشرات الاقتصادية في القطاع سياقًا مفيدًا للتخطيط [12]:
- حجم السوق: نحو 16.3 مليار ريال في عام 2025، بمعدل نمو سنوي مركب 10.7% خلال الأعوام الثلاثة السابقة.
- القوى العاملة: أكثر من 22 ألف مختص في عام 2025، بمعدل نمو سنوي مركب 5.9%، وتشكّل المرأة 33% منهم مقابل متوسط عالمي 22%.
- من ينفق: أنفقت جهات القطاع الخاص 11.2 مليار ريال، أي 69% من السوق، والجهات الحكومية 5.1 مليار ريال، أي 31%.
وللأرقام معنيان عمليان. الأول أن الكفاءات المتخصصة متاحة داخل المملكة، وهذا مهم لأن بعض ضوابط الهيئة تشترط أن تكون خدمات مثل مراكز عمليات الأمن السيبراني المدارة داخل المملكة [1]. والثاني أن الطلب مرتفع، فخطّط للتوظيف أو التعاقد مبكرًا لا بعد الحادثة.
أول 90 يومًا: خطة للبداية
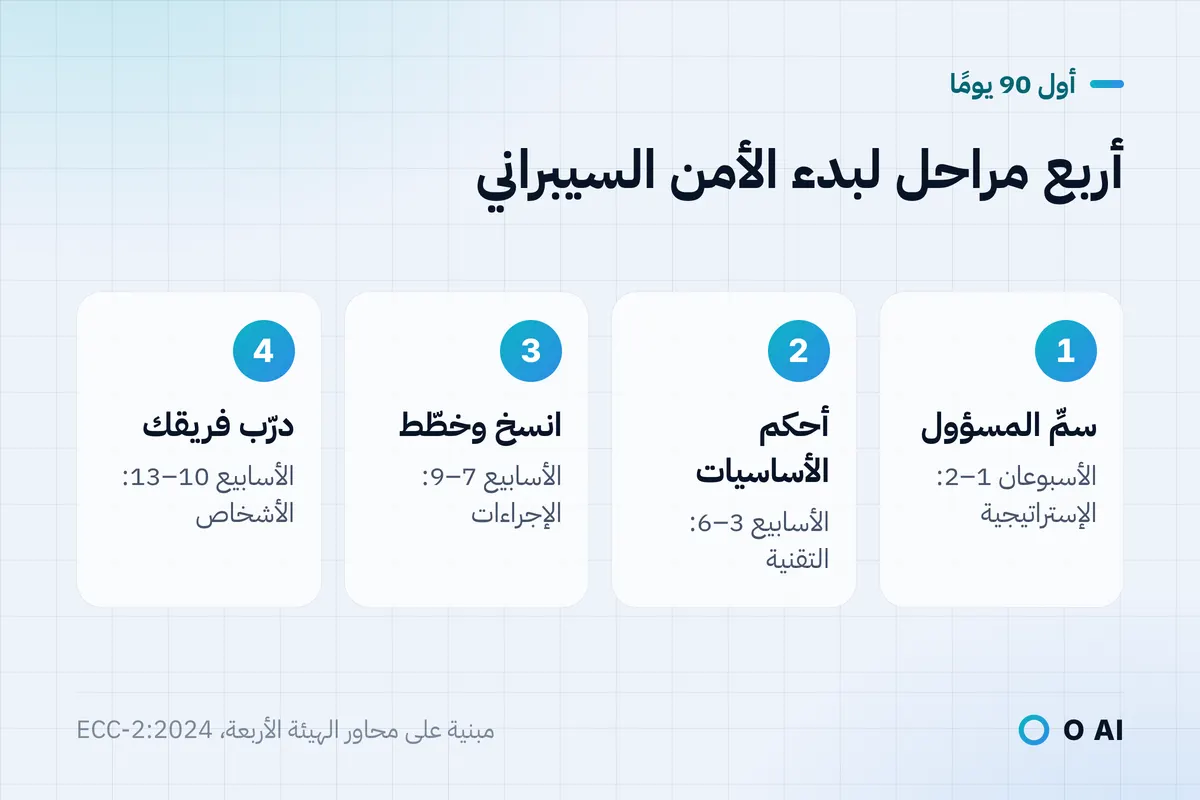
تتبع الخطة محاور الهيئة الأربعة، حتى لا تكون التقنية وحدها ما يتغير [1]. وكل مرحلة تبني على التي قبلها.
| الفترة | المحور | ما تفعله |
|---|---|---|
| الأسبوعان 1–2 | الإستراتيجية | سمِّ شخصًا واحدًا مسؤولًا عن الأمن السيبراني، واكتب الأنظمة والحسابات والبيانات التي يتوقف العمل بفقدها، وحدد الصف الذي يصف شركتك في الجدول أعلاه |
| الأسابيع 3–6 | التقنية | فعّل التحقق متعدد العناصر للبريد وحسابات الإدارة، وشغّل التحديث التلقائي، وغيّر كلمات المرور الافتراضية، وانشر سجلات SPF وDKIM وDMARC |
| الأسابيع 7–9 | الإجراءات | رتّب النسخ الاحتياطي للأنظمة المهمة واختبر الاستعادة، واكتب خطة حوادث قصيرة تراعي مهلة الـ72 ساعة، وأضف بنودًا أمنية إلى عقود الموردين |
| الأسابيع 10–13 | الأشخاص | نظّم جلسة توعية قصيرة عن التصيّد والاحتيال في المدفوعات، وراجع من يملك صلاحيات الإدارة، واعتمد قاعدة الاتصال للتأكيد قبل تغيير أي حساب بنكي |
وتنشر الهيئة نماذج مجانية للسياسات والمعايير والإجراءات التي تنتجها هذه الخطة، منها سجلات للمخاطر والثغرات، وتذكر أنها للقطاع الحكومي والخاص وغيرهما [13]. وإن كنت تبني برنامجًا خاصًا بشركتك، فأدرج هذه المتطلبات من أول وثيقة متطلبات؛ ويشرح دليلنا عن برمجة نظام لشركتك ما تجهّزه قبل أول اجتماع.
موارد رسمية مجانية تستحق الحفظ
- أدوات الأمن السيبراني من الهيئة: نماذج سياسات ومعايير وإجراءات بصيغتي Word وPDF، مع سجلات بصيغة Excel [13].
- خدمة «تحقق»: خدمة مجانية من الهيئة لفحص الروابط والملفات ورموز QR المشبوهة قبل فتحها [14].
- إرشادات مقدمي خدمات التجارة الإلكترونية: إرشادات عملية من الهيئة للبائعين الإلكترونيين الصغار والمتوسطين والعاملين من المنزل، تشمل كلمات المرور والتحديثات والنسخ الاحتياطية وحسابات التواصل الاجتماعي وتدريب الموظفين [15].
- الضوابط الأساسية نفسها: حتى حين لا تكون ملزمة، تشجّع الهيئة بشدة الجهات الأخرى على الاستفادة منها، فهي مرجع مفصّل ومجاني [1].
خطوتك التالية
حدّد اليوم الصف الذي يصف شركتك في جدول «أي القواعد تنطبق»، واكتب ما يترتب عليه. ثم خصص الأسبوعين الأولين من الخطة لتسمية المسؤول وكتابة قائمة الأصول. فالأمن السيبراني للشركات يبدأ بمعرفة ما تملكه ومن المسؤول عنه. ويمكنك التعرف على O AI (أو إيه آي)، شركة البرمجيات والذكاء الاصطناعي في الخبر، من صفحتنا الرئيسية.
الأسئلة الشائعة
ما هو الأمن السيبراني بعبارة بسيطة؟
الأمن السيبراني هو حماية شبكات الشركة وأنظمتها وخدماتها وبياناتها من كل من لا يحق له الوصول إليها أو تعديلها أو تعطيلها أو إساءة استخدامها. وهكذا تعرّفه الهيئة الوطنية للأمن السيبراني، وتذكر أنه يشمل أمن المعلومات والأمن الرقمي. ويهدف عمليًا إلى ثلاثة أمور: سرية البيانات، وسلامتها من العبث، وتوافر الأنظمة حين يحتاجها العمل. وهو يعتمد على الأشخاص والإجراءات بقدر اعتماده على التقنية.
ما أنواع الأمن السيبراني؟
تتبع الأنواع الرئيسية الشيء المحمي: أمن الهويات والصلاحيات، وأمن الشبكات، وأمن الأجهزة والأجهزة المحمولة، وأمن البريد الإلكتروني، وأمن التطبيقات والويب، وأمن البيانات والتشفير، وأمن الحوسبة السحابية، وأمن الأطراف الخارجية، والمراقبة والاستجابة للحوادث، والأمن المادي، وتوعية الموظفين، وأمن التقنيات التشغيلية للأنظمة الصناعية. وتغطي الضوابط الأساسية أغلبها في 28 مكونًا فرعيًا، وللأنظمة الصناعية ضوابط مستقلة. وتبدأ الشركة الصغيرة عادةً بالصلاحيات والبريد والتحديثات والنسخ الاحتياطية.
ما الفرق بين الأمن السيبراني وأمن المعلومات؟
يحمي أمن المعلومات المعلومة بأي شكل كانت، بما فيها الملفات الورقية والأحاديث. أما الأمن السيبراني فيركز على الشبكات والأنظمة والخدمات والبيانات المتصلة بالفضاء السيبراني. والمجالان متداخلان كثيرًا، وتعريف الهيئة للأمن السيبراني يضم أمن المعلومات والأمن الرقمي صراحةً. والأهم للشركة هو النتيجة: أن يتولى المسؤول نفسه خزائن الملفات المقفلة، والوثائق المُتلفة، والحسابات المحمية، والأنظمة الآمنة.
من الجهة المسؤولة عن الأمن السيبراني في السعودية؟
الهيئة الوطنية للأمن السيبراني هي المرجع الوطني في شؤونه؛ تصدر الضوابط الأساسية وغيرها من الضوابط والإرشادات والنماذج، وتتابع الالتزام بها. أما البيانات الشخصية فيحكمها نظام حماية البيانات الشخصية، وتشرف عليه الهيئة السعودية للبيانات والذكاء الاصطناعي التي تتلقى إشعارات التسرب. ولبعض القطاعات، كالقطاع المصرفي، أطر أمن سيبراني تصدرها جهاتها الرقابية، فتحقق مما تضيفه الجهة الرقابية في قطاعك.
هل تلتزم الشركات الخاصة في السعودية بضوابط الهيئة الوطنية للأمن السيبراني؟
يعتمد ذلك على الشركة. فجهات القطاع الخاص التي تملك بنى تحتية وطنية حساسة أو تشغّلها أو تستضيفها ملزمة بالضوابط الأساسية. أما بقية الشركات الخاصة فلها ضوابط مستقلة تُلزم الكبيرة والمتوسطة والصغيرة منها متى عمّمتها الهيئة عليها. والشركات خارج الفئتين تبقى مسؤولة عن أمنها السيبراني، ويُتوقع منها الاستفادة من الضوابط حسب الاقتضاء. وقد تفرضها كذلك العقود مع الجهات الحكومية أو العملاء الكبار.
هل الأمن السيبراني مطلوب في السعودية؟
نعم. تقدّر الهيئة الوطنية للأمن السيبراني سوق الأمن السيبراني في المملكة بنحو 16.3 مليار ريال في عام 2025، بعد نمو سنوي مركب 10.7% خلال الأعوام الثلاثة السابقة. وتجاوزت القوى العاملة 22 ألف مختص في 2025، تشكّل المرأة 33% منهم، واستحوذ القطاع الخاص على 69% من الإنفاق. ومعنى ذلك للشركات أن المزوّدين والمختصين المحليين متاحون، لكن المنافسة على أصحاب الخبرة حقيقية، فخطّط للتوظيف أو التعاقد مبكرًا.
كيف أبدأ برنامج الأمن السيبراني في شركة صغيرة؟
ابدأ بالمسؤولية والوضوح: سمِّ شخصًا واحدًا مسؤولًا، واكتب الأنظمة والحسابات والبيانات التي لا يحتمل العمل فقدها. ثم غطِّ الأساسيات خلال أسابيع: التحقق متعدد العناصر، والتحديث التلقائي، وتغيير كلمات المرور الافتراضية، وحماية نطاق البريد. وأضف نسخًا احتياطية مُختبرة، وخطة حوادث قصيرة تراعي مهلة الـ72 ساعة للإشعار عن تسرب البيانات الشخصية، وتدريبًا على التصيّد والاحتيال في المدفوعات. وتساعدك نماذج الهيئة المجانية في كتابة السياسات.
كيف أُعدّ هذا المقال: أُعدّ من المصادر المذكورة أدناه، واطُّلع عليها في 14 أكتوبر 2026. صيغت المسودة بمساعدة الذكاء الاصطناعي ثم طوبقت مع المصادر. معلومات عامة وليست استشارة مهنية. الصور توضيحية مولّدة بالذكاء الاصطناعي.
المصادر
- الضوابط الأساسية للأمن السيبراني (ECC-2:2024)، النسخة الإنجليزية (يفتح في نافذة جديدة)الهيئة الوطنية للأمن السيبراني · cdn.nca.gov.sa
- تقرير تحقيقات اختراق البيانات 2026 (بالإنجليزية) (يفتح في نافذة جديدة)Verizon · verizon.com
- ضوابط الأمن السيبراني لجهات القطاع الخاص من غير ذات البنى التحتية الحساسة (NCNICC-1:2025) (يفتح في نافذة جديدة)الهيئة الوطنية للأمن السيبراني · cdn.nca.gov.sa
- تعريف المنشآت الصغيرة والمتوسطة (بالإنجليزية) (يفتح في نافذة جديدة)الهيئة العامة للمنشآت الصغيرة والمتوسطة (منشآت) · monshaat.gov.sa
- ضوابط الأمن السيبراني للحوسبة السحابية (CCC-2:2024)، النسخة الإنجليزية (يفتح في نافذة جديدة)الهيئة الوطنية للأمن السيبراني · cdn.nca.gov.sa
- ضوابط الأمن السيبراني للأنظمة التشغيلية (OTCC-1:2022) (بالإنجليزية) (يفتح في نافذة جديدة)الهيئة الوطنية للأمن السيبراني · nca.gov.sa
- ضوابط الأمن السيبراني للبيانات (DCC-1:2022) (بالإنجليزية) (يفتح في نافذة جديدة)الهيئة الوطنية للأمن السيبراني · nca.gov.sa
- ضوابط الأمن السيبراني للعمل عن بعد (بالإنجليزية) (يفتح في نافذة جديدة)الهيئة الوطنية للأمن السيبراني · nca.gov.sa
- ضوابط الأمن السيبراني لحسابات التواصل الاجتماعي للجهات (بالإنجليزية) (يفتح في نافذة جديدة)الهيئة الوطنية للأمن السيبراني · nca.gov.sa
- نظام حماية البيانات الشخصية وتعديلاته (يفتح في نافذة جديدة)هيئة الخبراء بمجلس الوزراء · laws.boe.gov.sa
- اللائحة التنفيذية لنظام حماية البيانات الشخصية (يفتح في نافذة جديدة)الهيئة السعودية للبيانات والذكاء الاصطناعي (سدايا)، منصة حوكمة البيانات الوطنية · dgp.sdaia.gov.sa
- أبرز المؤشرات الاقتصادية في قطاع الأمن السيبراني بالمملكة 2026م (يفتح في نافذة جديدة)الهيئة الوطنية للأمن السيبراني · nca.gov.sa
- أدوات الأمن السيبراني (يفتح في نافذة جديدة)الهيئة الوطنية للأمن السيبراني · nca.gov.sa
- خدمة "تحقق" لفحص الملفات ورموز QR، 7 أكتوبر 2026 (يفتح في نافذة جديدة)الهيئة الوطنية للأمن السيبراني · nca.gov.sa
- إرشادات الأمن السيبراني لمقدمي خدمات التجارة الإلكترونية (CGESP-1:2019)، النسخة الإنجليزية (يفتح في نافذة جديدة)الهيئة الوطنية للأمن السيبراني · nca.gov.sa
عن الكاتب