 AI


ضوابط الأمن السيبراني الأساسية (ECC): من يلتزم بها وقائمة جاهزية
تُلزم ضوابط الأمن السيبراني الأساسية الجهات الحكومية والجهات التابعة لها وجهات القطاع الخاص ذات البنى الحساسة، وتخضع بقية الشركات لضوابط الهيئة للقطاع الخاص أو لا تخضع لأي منهما. في الدليل: النطاق بعبارة الهيئة، وتغييرات 2024، ومتطلبات لافتة، وقائمة جاهزية من 12 بندًا.
أبرز النقاط
- تُلزم ECC-2:2024 الجهات الحكومية، والجهات والشركات التابعة لها داخل المملكة وخارجها، وجهات القطاع الخاص التي تملك بنى تحتية وطنية حساسة أو تشغّلها أو تستضيفها.
- تشجّع الهيئة بقية الجهات بشدة على الاستفادة من الضوابط دون إلزام، وتغطي ضوابط NCNICC-1:2025 الشركات الخاصة خارج البنى الحساسة متى عمّمتها الهيئة عليها.
- تتكون ECC-2:2024 من 4 مكونات أساسية و28 مكونًا فرعيًا و108 ضوابط أساسية و92 ضابطًا فرعيًا، والنص العربي هو المعتمد.
- نقل تحديث 2024 أنظمة التحكم الصناعي إلى ضوابط OTCC وتوطين البيانات إلى مكتب إدارة البيانات الوطنية، وأضاف DKIM وDMARC والحماية من هجمات DDoS.
- تتحقق الهيئة من الالتزام بالتقييم الذاتي وتقارير أداة الالتزام والزيارات الميدانية، فاحتفظ بالدليل على كل ضابط ينطبق عليك.
في هذه الصفحة
- ما هي ضوابط الأمن السيبراني الأساسية؟
- من يجب عليه الالتزام بالضوابط الأساسية بحسب نص الهيئة؟
- هل تُلزم الضوابط الأساسية شركتك الخاصة؟
- الضوابط الأساسية في لمحة: 4 مكونات أساسية و28 مكونًا فرعيًا
- ما الذي تغيّر عن ECC-1:2018؟
- متطلبات تفاجئ من يقرأ الضوابط أول مرة
- كيف تتحقق الهيئة من الالتزام؟
- قائمة جاهزية للضوابط الأساسية من 12 بندًا
- خطوتك التالية
الضوابط الأساسية للأمن السيبراني (ECC-2:2024) ملزمة للجهات الحكومية في المملكة، والجهات والشركات التابعة لها داخل المملكة وخارجها، وجهات القطاع الخاص التي تملك بنى تحتية وطنية حساسة أو تشغّلها أو تستضيفها [1]. أما بقية الجهات فتشجّعها الهيئة الوطنية للأمن السيبراني بشدة على الاستفادة منها دون إلزام [1]. وتبدأ الجاهزية بتحديد نطاقك كتابةً.
يعرض هذا الدليل نطاق ضوابط الأمن السيبراني الأساسية بعبارات الهيئة نفسها، وعلاقتها بالضوابط المستقلة التي أصدرتها الهيئة لبقية الشركات الخاصة، وما الذي تغيّر في إصدار 2024، والمتطلبات التي تفاجئ من يقرأ الضوابط أول مرة، ثم قائمة جاهزية من 12 بندًا. وما فيه معلومات عامة؛ فإذا أردت قرارًا يخص جهتك فاعتمد على النص الرسمي للهيئة أو على مستشار مرخّص.
ما هي ضوابط الأمن السيبراني الأساسية؟
تضع الضوابط الأساسية الحد الأدنى من متطلبات الأمن السيبراني للجهات الوطنية الواقعة ضمن نطاقها [2]. وقد أصدرت الهيئة النسخة الأولى ECC-1:2018، ثم أعلنت تحديثها إلى النسخة الحالية في أكتوبر 2024 [3]. وتتكون الوثيقة الحالية ECC-2:2024 من [1]:
- 4 مكونات أساسية؛
- 28 مكونًا فرعيًا؛
- 108 ضوابط أساسية؛
- 92 ضابطًا فرعيًا.
وتستهدف الضوابط ثلاثة أهداف للحماية، هي سرية المعلومة وسلامتها وتوافرها، وتقوم على أربعة محاور: الإستراتيجية، والأشخاص، والإجراءات، والتقنية [1]. وتنشر الهيئة الوثيقة بالعربية والإنجليزية، وتنص النسخة الإنجليزية على أن النص العربي هو المعتمد في كل ما يتعلق بتفسير معانيها [2].
أما السند النظامي فهو تنظيم الهيئة والأمر السامي رقم 57231 وتاريخ 10/11/1439هـ؛ فبموجب الفقرة الثالثة من المادة العاشرة من التنظيم وهذا الأمر، يجب على جميع الجهات ضمن النطاق تنفيذ ما يحقق الالتزام الدائم والمستمر بالضوابط [1].
من يجب عليه الالتزام بالضوابط الأساسية بحسب نص الهيئة؟
تحدد الهيئة النطاق في جملة واحدة. فالضوابط تُطبَّق على [1]:
- الجهات الحكومية في المملكة العربية السعودية، وتشمل الوزارات والهيئات والمؤسسات وغيرها؛
- والجهات والشركات التابعة لها، داخل المملكة وخارجها؛
- وجهات القطاع الخاص التي تملك بنى تحتية وطنية حساسة أو تشغّلها أو تستضيفها.
ثم تضيف الوثيقة أن الهيئة «تُشجع الجهات الأخرى في المملكة وبشدة على الاستفادة من هذه الضوابط» لتطوير أمنها السيبراني [1]. والتشجيع ليس إلزامًا، ولهذا فعبارة مثل «كل شركة سعودية ملزمة بالضوابط الأساسية» غير دقيقة.
وتعرّف الضوابط البنى التحتية الوطنية الحساسة بأنها العناصر الأساسية للبنية التحتية، من أصول ومرافق وأنظمة وشبكات وعمليات والعاملين الأساسيين الذين يشغّلونها، التي قد يؤدي فقدانها أو تعرّضها للاختراق إلى أثر سلبي كبير في توافر الخدمات الأساسية أو تقديمها، أو إلى خسائر جسيمة في الممتلكات أو الأرواح، أو إلى أثر كبير في الأمن الوطني أو الدفاع أو الاقتصاد [2]. وإن لم تكن متأكدًا من أن شركتك من جهات البنى الحساسة، فاسأل الجهة الرقابية في قطاعك أو الهيئة بدل أن تحسم الأمر وحدك.
وداخل الجهة المشمولة، يجب الالتزام بكل ضابط قابل للتطبيق عليها [1]. وتختلف قابلية التطبيق بحسب طبيعة العمل؛ فضوابط الحوسبة السحابية والاستضافة في المكون الفرعي 4-2 مثلًا لا تُلزم إلا الجهة التي تستخدم هذه الخدمات حاليًا أو تخطط لاستخدامها [1].
هل تُلزم الضوابط الأساسية شركتك الخاصة؟
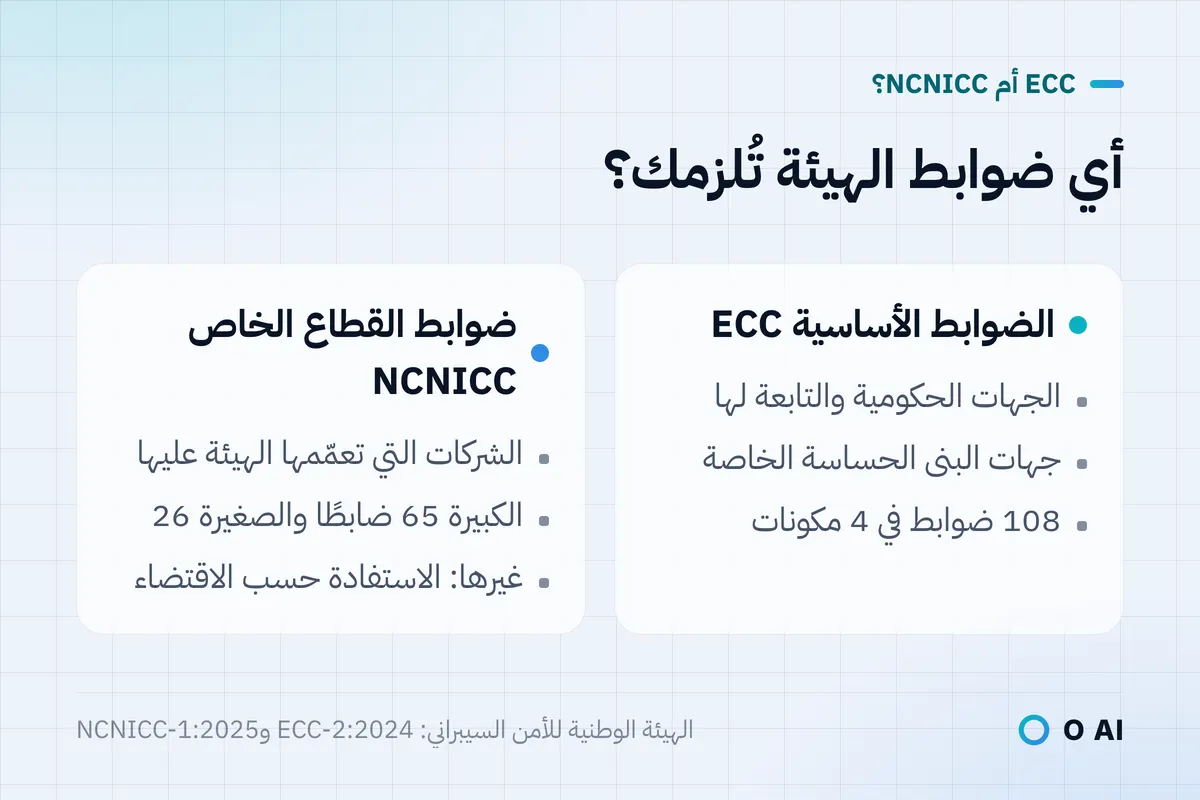
أغلب الشركات الخاصة ليست من جهات البنى الحساسة، ولا تتبع جهة حكومية. ولهذه الشركات أصدرت الهيئة في 2025 وثيقة مستقلة هي «ضوابط الأمن السيبراني لجهات القطاع الخاص من غير ذات البنى التحتية الحساسة» (NCNICC-1:2025)، وطوّرتها بناءً على الضوابط الأساسية لتقدّم نسخة أكثر ملاءمة للجهات الخاصة الكبيرة والمتوسطة والصغيرة [4].
| وضع جهتك | ما ينطبق عليها | المصدر |
|---|---|---|
| جهة حكومية، أو شركة أو جهة تابعة لها داخل المملكة أو خارجها | الضوابط الأساسية ECC-2:2024، بكل ضوابطها القابلة للتطبيق | [1][2] |
| جهة خاصة تملك بنى تحتية وطنية حساسة أو تشغّلها أو تستضيفها | الضوابط الأساسية ECC-2:2024، بكل ضوابطها القابلة للتطبيق | [1][2] |
| جهة خاصة كبيرة خارج البنى الحساسة (أكثر من 250 موظفًا بدوام كامل أو أكثر من 200 مليون ريال إيرادات) عمّمت عليها الهيئة | الفئة (أ) من ضوابط القطاع الخاص: 3 مكونات أساسية، و22 مكونًا فرعيًا، و65 ضابطًا أساسيًا | [4] |
| جهة خاصة صغيرة أو متوسطة خارج البنى الحساسة (6 إلى 249 موظفًا أو 3 إلى 200 مليون ريال) عمّمت عليها الهيئة | الفئة (ب): مكوّن تعزيز الأمن السيبراني وحده، 13 مكونًا فرعيًا و26 ضابطًا أساسيًا | [4] |
| جهة خاصة لم يصلها تعميم، أو منشأة متناهية الصغر | لا التزام بالضوابط الأساسية؛ تشجّع الهيئة على الاستفادة منها، وعلى الجهات خارج نطاق ضوابط القطاع الخاص مسؤولية الاستفادة منها حسب الاقتضاء | [2][4] |
| مورّد لعميل حكومي أو من جهات البنى الحساسة | لا التزام مباشر، لكن إن كانت خدمتك قد تؤثر في بيانات العميل أو خدماته، فعقده يجب أن يُلزمك بتطبيق متطلباته للأمن السيبراني | [2] |
| مزوّد خدمات سحابية لعملاء حكوميين أو من جهات البنى الحساسة | ضوابط الأمن السيبراني للحوسبة السحابية CCC-2:2024 لمقدمي الخدمات | [6] |
ويتبع تحديد الأحجام في ضوابط القطاع الخاص تعريف الهيئة العامة للمنشآت الصغيرة والمتوسطة (منشآت) [4][5]. ويترتب على ذلك أمران عمليان. الأول أن الشركة الصغيرة أو المتوسطة التي عمّمت عليها الهيئة تواجه 26 ضابطًا دفاعيًا لا 108 ضوابط. والثاني أن الشركة التي تخدم عملاء حكوميين أو من جهات البنى الحساسة تلتقي بمتطلبات الضوابط الأساسية عبر عقودها وإن لم تُلزمها الضوابط مباشرة؛ فالضابط 4-1-2 يوجب على الجهة المشمولة أن تضمّن عقودها مع الأطراف الخارجية بنود عدم الإفصاح، والإزالة الآمنة لبياناتها عند انتهاء الخدمة، وإجراءات التواصل عند وقوع حادثة، وإلزام الطرف الخارجي بتطبيق متطلباتها وسياساتها للأمن السيبراني [2].
والجهات التي تشغّل أنظمة تحكم صناعية عليها أن تقرأ أيضًا ضوابط الأمن السيبراني للأنظمة التشغيلية (OTCC-1:2022)، وهي امتداد للضوابط الأساسية لتلك الأنظمة [7].
الضوابط الأساسية في لمحة: 4 مكونات أساسية و28 مكونًا فرعيًا
| المكون الأساسي | المكونات الفرعية | ما تغطيه |
|---|---|---|
| 1. حوكمة الأمن السيبراني | 10 (من 1-1 إلى 1-10) | الإستراتيجية، وإدارة الأمن السيبراني، والسياسات والإجراءات، والأدوار والمسؤوليات، وإدارة المخاطر، والأمن السيبراني في مشاريع التقنية، والالتزام بالتشريعات والمعايير، والمراجعة والتدقيق الدوري، والموارد البشرية، والتوعية والتدريب |
| 2. تعزيز الأمن السيبراني | 15 (من 2-1 إلى 2-15) | إدارة الأصول، وهويات الدخول والصلاحيات، وحماية الأنظمة وأجهزة معالجة المعلومات، والبريد الإلكتروني، والشبكات، والأجهزة المحمولة، وحماية البيانات، والتشفير، والنسخ الاحتياطية، والثغرات، واختبار الاختراق، وسجلات الأحداث والمراقبة، والحوادث والتهديدات، والأمن المادي، وتطبيقات الويب |
| 3. صمود الأمن السيبراني | 1 (3-1) | جوانب الأمن السيبراني في إدارة استمرارية الأعمال |
| 4. الأمن السيبراني المتعلق بالأطراف الخارجية والحوسبة السحابية | 2 (4-1 و4-2) | عقود الأطراف الخارجية والخدمات المدارة، والحوسبة السحابية والاستضافة |
المصدر: قائمة المكونات الفرعية في ECC-2:2024 [2].
ما الذي تغيّر عن ECC-1:2018؟
يسرد ملحق التحديثات في الوثيقة التغييرات مقارنةً بإصدار 2018 [2]، وهذه أكثرها أثرًا في العمل:
| المجال | ECC-1:2018 | ECC-2:2024 |
|---|---|---|
| النطاق | الجهات الحكومية وشركاتها وجهاتها | الجهات الحكومية والجهات والشركات التابعة لها، داخل المملكة وخارجها |
| أنظمة التحكم الصناعي | المكون الأساسي الخامس | حُذف، ونُقلت ضوابطه إلى ضوابط الأنظمة التشغيلية OTCC |
| شغل الوظائف (1-2-2) | رئيس الأمن السيبراني والوظائف الإشرافية والحساسة يشغلها سعوديون متفرغون ذوو خبرة | جميع وظائف الأمن السيبراني يشغلها سعوديون متفرغون مؤهلون |
| التحقق متعدد العناصر (2-2-3-2) | للدخول عن بعد | عناصر تُحدَّد بتقييم الأثر، للدخول عن بعد ولحسابات الصلاحيات الهامة والحساسة |
| البريد الإلكتروني (2-4-3-5) | توثيق النطاق، مثل SPF | سجلات SPF وDKIM وDMARC |
| هجمات تعطيل الخدمة (2-5-3-9) | لا ضابط فرعي محدد | ضابط فرعي جديد للحماية من هجمات DDoS |
| التشفير (2-8-3) | قائمة متطلبات خاصة به | الحد الأدنى من متطلبات المعايير الوطنية للتشفير الصادرة عن الهيئة |
| توطين البيانات (4-2-3-3) | استضافة البيانات وتخزينها داخل المملكة | حُذف من الضوابط ونُقل إلى مكتب إدارة البيانات الوطنية في سدايا، والرجوع إليه واجب قبل أي إجراء |
والتغيير الأخير مهم لكل جهة تختار مزوّدًا سحابيًا؛ فأسئلة مكان البيانات صار مرجعها مكتب إدارة البيانات الوطنية، لا الضوابط الأساسية وحدها [2]. ويشرح دليلنا عن نقل البيانات الشخصية خارج المملكة أحكام البيانات الشخصية المرتبطة بذلك.
متطلبات تفاجئ من يقرأ الضوابط أول مرة
بعض الضوابط يتجاوز ما تطلبه المعايير التجارية المعتادة. وكل ما يلي من ECC-2:2024 [2]:
- إدارة مستقلة (1-2-1): تكون إدارة الأمن السيبراني مستقلة عن إدارة تقنية المعلومات والاتصالات، وفق الأمر السامي رقم 37140 وتاريخ 14/8/1438هـ، ويُوصى بأن ترتبط برئيس الجهة.
- شغل الوظائف بسعوديين (1-2-2): يشغل جميع وظائف الأمن السيبراني مختصون سعوديون متفرغون مؤهلون.
- لجنة إشرافية (1-2-3): يكون رئيس إدارة الأمن السيبراني من أعضائها.
- تدقيق مستقل (1-8-2): يراجع تطبيق الضوابط ويدققه طرف غير إدارة الأمن السيبراني، وفق معايير التدقيق المتعارف عليها.
- تقييم المخاطر في مواضع محددة (1-5-3): في المراحل الأولى لمشاريع التقنية، وقبل التغييرات الجوهرية في البنية التقنية، وعند التخطيط للتعاقد مع أطراف خارجية، وقبل إطلاق خدمات تقنية جديدة.
- التطوير الآمن (1-6-3): معايير التطوير الآمن، ومصادر موثوقة ومرخّصة لأدوات التطوير ومكتباته، واختبار التزام البرمجيات بمتطلبات الأمن السيبراني.
- توقيت موثوق (2-3-3-4): مزامنة التوقيت مركزيًا من مصدر دقيق وموثوق، مثل ما توفره الهيئة السعودية للمواصفات والمقاييس والجودة.
- سجلات 12 شهرًا (2-12-3): تفعيل سجلات الأحداث للأصول الحساسة والحسابات ذات الصلاحيات، والمراقبة المستمرة، والاحتفاظ بالسجلات 12 شهرًا على الأقل.
- إبلاغ الهيئة (2-13-3): الإبلاغ عن الحوادث إلى الهيئة، ومشاركة الإشعارات ومعلومات التهديدات معها.
- اختبار ما هو ظاهر للإنترنت (2-11-3): اختبار اختراق دوري يشمل كل الخدمات المقدمة عبر الإنترنت، ومنها المواقع وتطبيقات الجوال والبريد والدخول عن بعد.
- المراقبة داخل المملكة (4-1-3-2): مراكز عمليات الأمن السيبراني المدارة التي تستخدم الدخول عن بعد يجب أن تكون بالكامل داخل المملكة.
ولتسرب البيانات الشخصية واجب مستقل؛ فاللائحة التنفيذية لنظام حماية البيانات الشخصية توجب إشعار الجهة المختصة خلال 72 ساعة عند احتمال الضرر، وتنص على أن ذلك لا يُخل بالتزامات الإبلاغ عن الحوادث وفق ما تصدره الهيئة الوطنية للأمن السيبراني [11].
كيف تتحقق الهيئة من الالتزام؟
تقيّم الهيئة التزام الجهات عبر التقييم الذاتي، أو التقارير الدورية لأداة الالتزام، أو الزيارات الميدانية للتدقيق، أو وفق الآلية التي تراها مناسبة [2]. وتذكر الوثيقة أن الهيئة ستصدر أداة لتقييم الالتزام بـ ECC-2:2024 وقياسه [1]. وتنشر صفحة الضوابط على موقع الهيئة الوثيقة مع «الدليل الإرشادي لتطبيق الضوابط الأساسية للأمن السيبراني» [8].
ومعنى ذلك عمليًا أن الدليل على التطبيق لا يقل أهمية عن التطبيق نفسه: وثائق معتمدة، وسجلات مراجعة، ونتائج اختبارات، وتقارير تدقيق. والقائمة التالية تذكر ما تحتفظ به من أدلة في كل مجال.
قائمة جاهزية للضوابط الأساسية من 12 بندًا
استخدمها تقييمًا أوليًا للفجوات. ضع أمام كل بند «نعم» أو «جزئيًا» أو «لا»، وأرفق الدليل.
| # | بند الجاهزية | المرجع في الضوابط [2] | الدليل الذي تحتفظ به |
|---|---|---|---|
| 1 | تحديد النطاق كتابةً: لماذا تنطبق الضوابط، وما المكونات الفرعية غير المنطبقة | النطاق وقابلية التطبيق | مذكرة نطاق موقّعة |
| 2 | إستراتيجية يعتمدها رئيس الجهة، مع خطة عمل لتنفيذها | 1-1 | الإستراتيجية وخارطة الطريق المعتمدتان |
| 3 | إدارة للأمن السيبراني مستقلة عن تقنية المعلومات، يشغلها سعوديون متفرغون مؤهلون، مع لجنة إشرافية | 1-2 | الهيكل التنظيمي ووثيقة اللجنة |
| 4 | سياسات وإجراءات ومعايير تقنية معتمدة ومعمّمة | 1-3 | مجموعة السياسات المعتمدة وسجلات التعميم |
| 5 | منهجية لإدارة المخاطر مطبقة في المواضع الأربعة | 1-5 | سجل المخاطر وتقارير التقييم |
| 6 | قائمة جرد كاملة ومصنفة للأصول المعلوماتية والتقنية | 2-1 | سجل أصول بالمالكين والتصنيف |
| 7 | تحقق متعدد العناصر للدخول عن بعد وللصلاحيات الحساسة، وإدارة الصلاحيات الهامة، ومراجعة دورية للصلاحيات | 2-2 | أدلة الإعدادات وسجلات المراجعة |
| 8 | تحديثات، وتقييم للثغرات، واختبار اختراق دوري للخدمات المتاحة على الإنترنت | 2-3 و2-10 و2-11 | تقارير الفحص والاختبار وتذاكر المعالجة |
| 9 | سجلات أحداث للأصول الحساسة، ومراقبة مستمرة، واحتفاظ 12 شهرًا على الأقل | 2-12 | إعدادات الاحتفاظ وتقارير المراقبة |
| 10 | خطة استجابة للحوادث، وتصنيف للحوادث، وقناة للإبلاغ إلى الهيئة | 2-13 | الخطة وتقارير التمارين وجهات الاتصال |
| 11 | نسخ احتياطية مع اختبار دوري للاستعادة، وخطط لاستمرارية الأعمال والتعافي من الكوارث | 2-9 و3-1 | سجلات اختبار الاستعادة والخطط المعتمدة |
| 12 | عقود الأطراف الخارجية ببنودها الأمنية، وأي مركز عمليات مدار داخل المملكة | 4-1 | بنود العقود وتأكيدات المزوّدين |
ولصياغة الوثائق الناقصة، تنشر الهيئة نماذج مجانية للسياسات والمعايير والإجراءات والسجلات، وتذكر أنها للقطاع الحكومي والخاص وغيرهما [9].
كيف تختار شركات الأمن السيبراني التي تساعدك؟
تستعين أغلب الجهات بجهة خارجية في تقييم الفجوات أو المراقبة أو اختبار الاختراق. وبعض الفحوص يضيّق الخيارات:
- التسجيل أو الترخيص: أكدت الهيئة في أكتوبر 2026 أن على مقدمي خدمات الأمن السيبراني ومنتجاته وحلوله في المملكة التسجيل في البوابة الوطنية لخدمات الأمن السيبراني «حصين»، للأنشطة التي لا تتطلب ترخيصًا من الهيئة [10]. فاطلب من كل شركة مرشحة ما يثبت تسجيلها أو ترخيصها.
- المكان: إن كانت الخدمة مركز عمليات أمن سيبراني مدارًا يستخدم الدخول عن بعد، فيجب أن يكون بالكامل داخل المملكة [2].
- شروط العقد: قيّم مخاطر الأمن السيبراني قبل التوقيع، وضمّن العقد البنود التي يتطلبها المكون الفرعي 4-1 [2].
- المسؤولية: يمكن للشركة الخارجية أن تنفّذ العمل، لكن تنظيم الهيئة ينص على أنه لا تُعفى أي جهة من مسؤوليتها تجاه أمنها السيبراني [2].
ويعرض دليلنا عن اختيار شركة برمجة في السعودية طريقة الأسئلة المكتوبة، وهي تصلح أيضًا لمقارنة شركات الأمن السيبراني.
خطوتك التالية
اكتب هذا الأسبوع مذكرة نطاق من صفحة واحدة: أي جملة من نطاق الضوابط الأساسية تنطبق عليك، أو لماذا لا تنطبق، وهل تنطبق بدلًا منها ضوابط القطاع الخاص أو عقد مع عميل. فإن كانت ضوابط الأمن السيبراني الأساسية تنطبق عليك، فاستخدم جدول الجاهزية ذا البنود الاثني عشر تقييمًا أوليًا للفجوات، وأرفق الدليل بكل بند. فالجهة الجاهزة هي التي تستطيع أن تُثبت ما طبّقته، لا التي طبّقته فقط. ويمكنك التعرف على O AI (أو إيه آي)، شركة البرمجيات والذكاء الاصطناعي في الخبر، من صفحتنا الرئيسية.
الأسئلة الشائعة
ما هي الضوابط الأساسية للأمن السيبراني؟
هي الحد الأدنى من متطلبات الأمن السيبراني التي وضعتها الهيئة الوطنية للأمن السيبراني للجهات الوطنية الواقعة ضمن نطاقها. والإصدار الحالي ECC-2:2024 حلّ محل ECC-1:2018، ويتكون من 4 مكونات أساسية و28 مكونًا فرعيًا و108 ضوابط أساسية و92 ضابطًا فرعيًا، تغطي الحوكمة والتعزيز والصمود والأطراف الخارجية والحوسبة السحابية. والنص العربي هو المعتمد، وتنشر الهيئة نسخة إنجليزية ودليلًا إرشاديًا للتطبيق على موقعها.
من يجب عليه الالتزام بـ ECC-2:2024؟
تلتزم بها الجهات الحكومية في المملكة، ومنها الوزارات والهيئات والمؤسسات، ومعها الجهات والشركات التابعة لها داخل المملكة وخارجها. وتلتزم بها كذلك جهات القطاع الخاص التي تملك بنى تحتية وطنية حساسة أو تشغّلها أو تستضيفها. أما بقية الجهات في المملكة فتشجّعها الهيئة بشدة على الاستفادة من الضوابط بوصفها أفضل الممارسات، وهذا التشجيع لا يجعلها ملزمة.
هل الضوابط الأساسية ملزمة للشركات الخاصة في السعودية؟
لا تُلزم إلا الشركات الخاصة التي تملك بنى تحتية وطنية حساسة أو تشغّلها أو تستضيفها، أو التي تتبع جهة حكومية. أما بقية الشركات الخاصة فلها ضوابط مستقلة من الهيئة للقطاع الخاص، تُلزم الشركات الكبيرة والمتوسطة والصغيرة التي تعمّمها الهيئة عليها. وقد يلتزم مورّد العميل الحكومي أو من جهات البنى الحساسة بمتطلبات مبنية على الضوابط الأساسية عبر عقده، لأن الضوابط توجب على الجهة المشمولة إلزام أطرافها الخارجية بمتطلباتها.
كم عدد الضوابط في ECC-2:2024؟
فيها 108 ضوابط أساسية و92 ضابطًا فرعيًا، موزعة على 4 مكونات أساسية و28 مكونًا فرعيًا: 10 للحوكمة، و15 للتعزيز، وواحد للصمود، واثنان للأطراف الخارجية والحوسبة السحابية. ولا ينطبق كل ضابط على كل جهة؛ فضوابط الحوسبة السحابية والاستضافة مثلًا لا تنطبق إلا على من يستخدم هذه الخدمات أو يخطط لاستخدامها. وعلى كل جهة مشمولة الالتزام بجميع الضوابط القابلة للتطبيق عليها.
ما الفرق بين الضوابط الأساسية وضوابط القطاع الخاص من غير ذات البنى الحساسة؟
الضوابط الأساسية تنطبق على الجهات الحكومية والجهات التابعة لها وجهات القطاع الخاص ذات البنى الحساسة، وفيها 108 ضوابط أساسية. أما ضوابط القطاع الخاص الصادرة في 2025 فتخص الشركات الخاصة خارج البنى الحساسة، وطُوّرت من الضوابط الأساسية لتلائمها: 65 ضابطًا أساسيًا للشركات الكبيرة و26 للصغيرة والمتوسطة، ولا تُلزم إلا من تعمّمها الهيئة عليه. والجهات خارج الفئتين مسؤولة عن الاستفادة منها حسب الاقتضاء.
ما الذي تغيّر في ECC-2:2024 مقارنةً بـ ECC-1:2018؟
أوضح التحديث أن الجهات والشركات التابعة داخل المملكة وخارجها ضمن النطاق، ونقل مكوّن أنظمة التحكم الصناعي إلى ضوابط الأنظمة التشغيلية، واشترط أن يشغل جميع وظائف الأمن السيبراني سعوديون متفرغون مؤهلون. ووسّع التحقق متعدد العناصر ليشمل الحسابات ذات الصلاحيات الحساسة، وأضاف DKIM وDMARC إلى توثيق البريد، وضابطًا فرعيًا للحماية من هجمات تعطيل الخدمة، وربط التشفير بالمعايير الوطنية للتشفير، ونقل توطين البيانات إلى مكتب إدارة البيانات الوطنية.
كيف أختار شركة أمن سيبراني في السعودية؟
ابدأ بالتسجيل: تُلزم الهيئة مقدمي خدمات الأمن السيبراني ومنتجاته وحلوله في المملكة بالتسجيل في بوابة «حصين» للأنشطة التي لا تتطلب ترخيصًا منها، فاطلب من كل شركة مرشحة ما يثبت تسجيلها أو ترخيصها. وتحقق من مكان تقديم الخدمة، لأن الجهات المشمولة بالضوابط الأساسية تحتاج مراكز عمليات مدارة داخل المملكة بالكامل. وضمّن العقد البنود الأمنية، وتذكّر أن مسؤولية أمنك السيبراني تبقى عليك.
كيف أُعدّ هذا المقال: أُعدّ من المصادر المذكورة أدناه، واطُّلع عليها في 14 أكتوبر 2026. صيغت المسودة بمساعدة الذكاء الاصطناعي ثم طوبقت مع المصادر. معلومات عامة وليست استشارة مهنية. الصور توضيحية مولّدة بالذكاء الاصطناعي.
المصادر
- الضوابط الأساسية للأمن السيبراني (ECC-2:2024)، النص العربي المعتمد (يفتح في نافذة جديدة)الهيئة الوطنية للأمن السيبراني · cdn.nca.gov.sa
- الضوابط الأساسية للأمن السيبراني (ECC-2:2024)، النسخة الإنجليزية (يفتح في نافذة جديدة)الهيئة الوطنية للأمن السيبراني · cdn.nca.gov.sa
- إعلان الهيئة تحديث الضوابط الأساسية للأمن السيبراني، 17 أكتوبر 2024 (يفتح في نافذة جديدة)الهيئة الوطنية للأمن السيبراني · nca.gov.sa
- ضوابط الأمن السيبراني لجهات القطاع الخاص من غير ذات البنى التحتية الحساسة (NCNICC-1:2025) (يفتح في نافذة جديدة)الهيئة الوطنية للأمن السيبراني · cdn.nca.gov.sa
- تعريف المنشآت الصغيرة والمتوسطة (بالإنجليزية) (يفتح في نافذة جديدة)الهيئة العامة للمنشآت الصغيرة والمتوسطة (منشآت) · monshaat.gov.sa
- ضوابط الأمن السيبراني للحوسبة السحابية (CCC-2:2024)، النسخة الإنجليزية (يفتح في نافذة جديدة)الهيئة الوطنية للأمن السيبراني · cdn.nca.gov.sa
- ضوابط الأمن السيبراني للأنظمة التشغيلية (OTCC-1:2022) (بالإنجليزية) (يفتح في نافذة جديدة)الهيئة الوطنية للأمن السيبراني · nca.gov.sa
- صفحة الضوابط الأساسية للأمن السيبراني ودليل تطبيقها (بالإنجليزية) (يفتح في نافذة جديدة)الهيئة الوطنية للأمن السيبراني · nca.gov.sa
- أدوات الأمن السيبراني (يفتح في نافذة جديدة)الهيئة الوطنية للأمن السيبراني · nca.gov.sa
- تسجيل مقدمي خدمات الأمن السيبراني في بوابة حصين، 2 أكتوبر 2026 (يفتح في نافذة جديدة)الهيئة الوطنية للأمن السيبراني · nca.gov.sa
- اللائحة التنفيذية لنظام حماية البيانات الشخصية (يفتح في نافذة جديدة)الهيئة السعودية للبيانات والذكاء الاصطناعي (سدايا)، منصة حوكمة البيانات الوطنية · dgp.sdaia.gov.sa
عن الكاتب
النشرة البريدية
أدلة جديدة وأخبار على بريدك
أدلة جديدة وأخبار عن O AI و«رُشد» و«دلني من O AI»، مرتين في الشهر كحد أقصى. بلا رسائل مزعجة.